排行
数据库百科
核心案例
行业报告
月度解读
大事记
产业图谱
中国数据库
向量数据库
时序数据库
实时数据库
搜索引擎
空间数据库
图数据库
数据仓库
大调查
2021年报告
2022年报告
年度数据库
2020年openGauss
2021年TiDB
2022年PolarDB
2023年OceanBase
首页
资讯
活动
学习
课程中心
推荐优质内容、热门课程
学习路径
预设学习计划、达成学习目标
知识图谱
综合了解技术体系知识点
课程库
快速筛选、搜索相关课程
视频学习
专业视频分享技术知识
电子文档
快速搜索阅览技术文档
文档
问答
服务
数据库巡检平台
Oracle、PostgreSQL、MySQL 在线巡检
AWR 智能分析
Skill + LLM,快速/标准两档(默认标准)
SQLRUN
在线数据库即时SQL运行平台
数据库实训平台
实操环境、开箱即用、一键连接
数据库管理服务
汇聚顶级数据库专家,具备多数据库运维能力
我的订单
登录后可立即获得以下权益
免费培训课程
收藏优质文章
疑难问题解答
下载专业文档
签到免费抽奖
提升成长等级
立即登录
登录
注册
登录
注册
首页
资讯
活动
课程
文档
排行
问答
我的订单
首页
专家团队
在线工具
SQLRUN
在线数据库即时SQL运行平台
数据库在线实训平台
实操环境、开箱即用、一键连接
AWR分析
上传AWR报告,查看分析结果
精选案例
新闻资讯
云市场
登录后可立即获得以下权益
免费培训课程
收藏优质文章
疑难问题解答
下载专业文档
签到免费抽奖
提升成长等级
立即登录
登录
注册
登录
注册
首页
专家团队
精选案例
新闻资讯
云市场
微信扫码
复制链接
新浪微博
分享数说
采集到收藏夹
分享到数说
举报
首页
/
从漏洞发现到修复:备份一体机Jackson反序列化安全问题解决实录
从漏洞发现到修复:备份一体机Jackson反序列化安全问题解决实录
IT那活儿
2025-10-21
174
点击上方“IT那活儿
”公众号--专注于企业全栈运维技术分享,不管IT什么活儿,干就完了!!!
一
发现漏洞
日常巡检
发现
一台
阿里云
ECS
生产
主机
部署的
天融信备份
工具
中
存在
Jackson
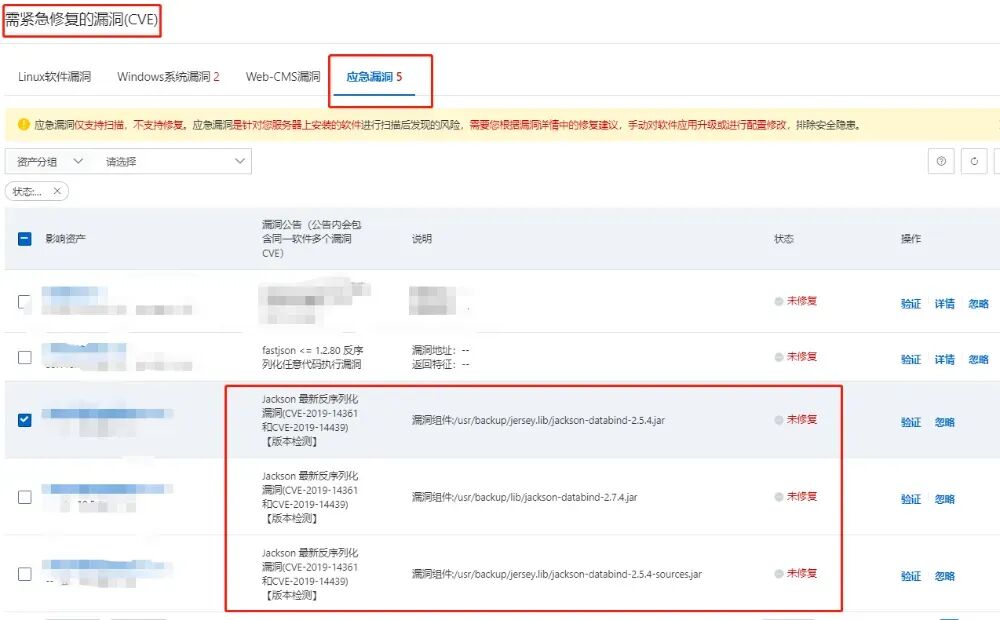
最新反序列化漏洞
(
CVE-2019-14439
),
该漏洞可对CVE-2019-12384漏洞绕过,攻击者可以通过构造的请求包在受影响的 Jackson 服务器上进行远程代码执行
。
如下图:
根据阿里
云安全
中心提示,
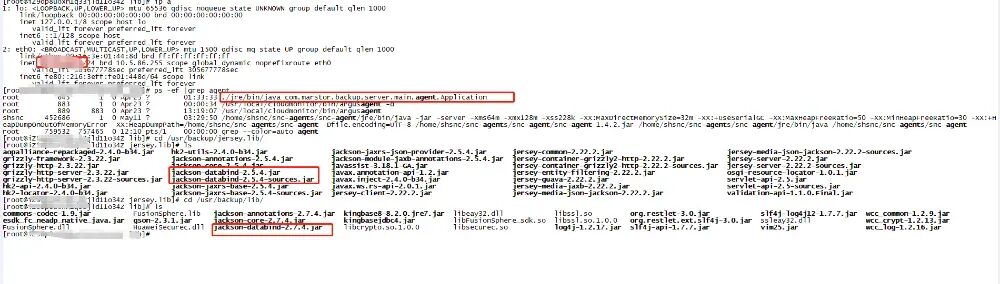
登录系统排查发现
该主机存3个
jar
文件,
根据安装
路径
存
确实
所属
“
天融信
”
备份一体机备份
文件
。
如下图
(登录主机查看到3个
j
ar
文件)
:
二
漏洞修复
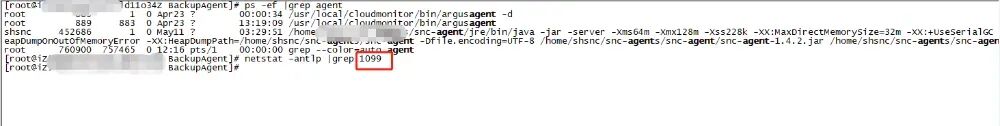
2.1 第一时间暂停该备份服务、
卸载删除安装目录
如下图:
2.2 安装
厂家提供的
最
新
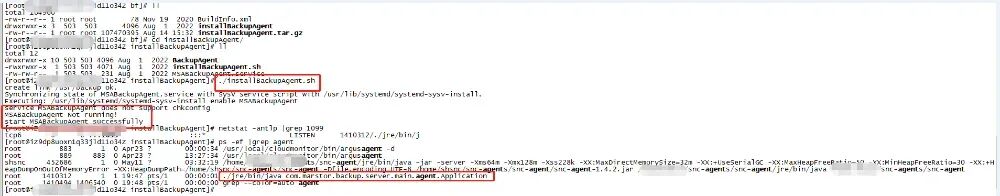
插件进行
漏洞
修复
修复替换过程
如图:
备份插件
升级完成后,启动备份服务,
并验证备份
服务端口
,测试备份情况
。
三
总 结
此次“
Jackson反序列化漏洞
”是由
天融信备份
插件中3个j
ar
文件
暴露出来的,
升级
替换最新插件
后
,
备份任务恢复正常。
再次
通过阿里
云安全
中心
漏洞扫描
Jackson最新反序列化漏洞
已修复
,后续将持续观察该漏洞
情况
。
END
本文作者:
郎 郎
(
上海新炬中北团队)
本文来源:“IT那活儿”公众号
文章转载自
IT那活儿
,如果涉嫌侵权,请发送邮件至:contact@modb.pro进行举报,并提供相关证据,一经查实,墨天轮将立刻删除相关内容。
评论
领墨值
有奖问卷
意见反馈
客服小墨