



前言
最近 Veeam 发布了一个 9.9 分(满分 10 分)的高危漏洞:CVE-2025-23121
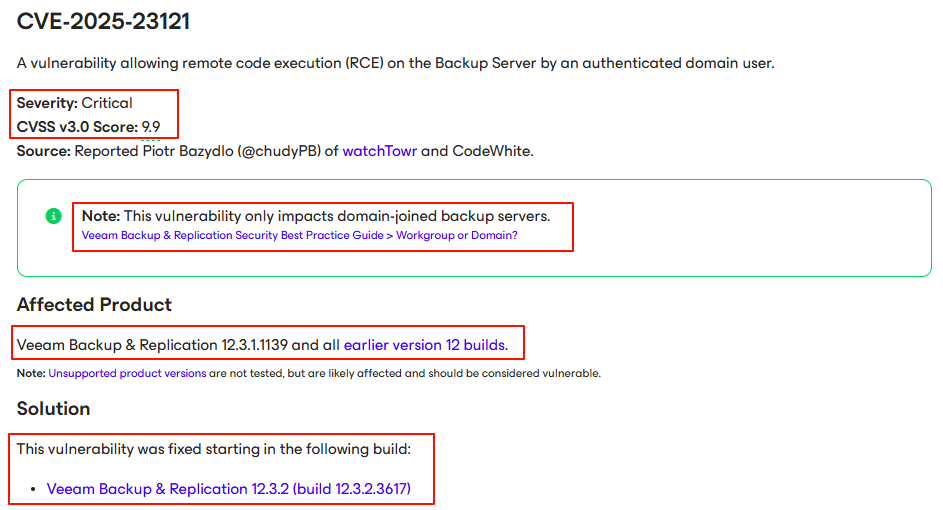
这个漏洞仅影响已加入域的备份服务器,并且 VBR 版本低于 12.3.1.1139。
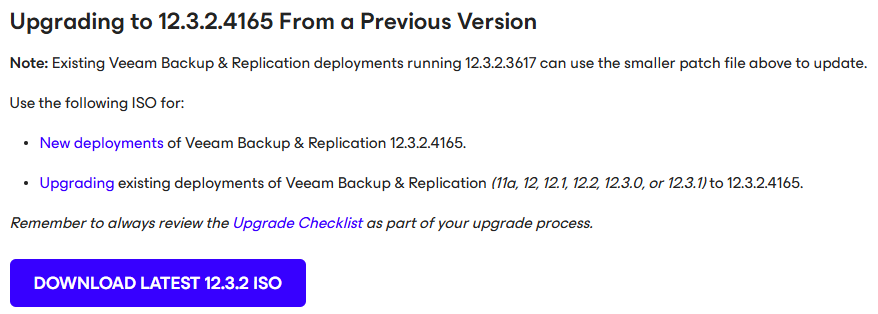
解决方案是升级到 12.3.2.4165,如果当前 VBR 版本是 12.3.2.3617,则可以直接应用最小补丁修复:VeeamBackup&Replication_12.3.2.4165_20251014_patch.zip。
VBR 检查
很不幸,VBR 版本都低于 12.3.2.3617,并且是加域的:
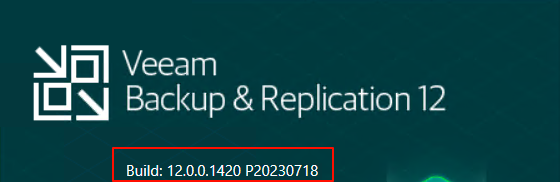
看来跑不掉要升级修复一下了。
VBR 升级
基于已有 VBR 进行升级,可以参考官方文档:
- https://helpcenter.veeam.com/docs/backup/vsphere/upgrade_vbr.html?ver=120
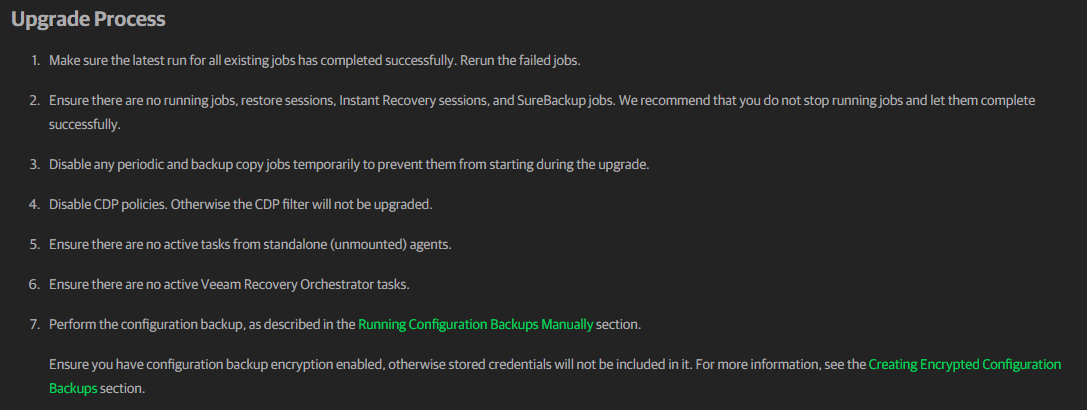
升级注意事项:
- 确保最近的备份都已成功完成;
- 确保没有正在运行的作业,等待所有作业完成后再升级;
- 暂时禁用所有备份作业,防止在升级过程中启动作业;
- 禁用 CDP 策略;
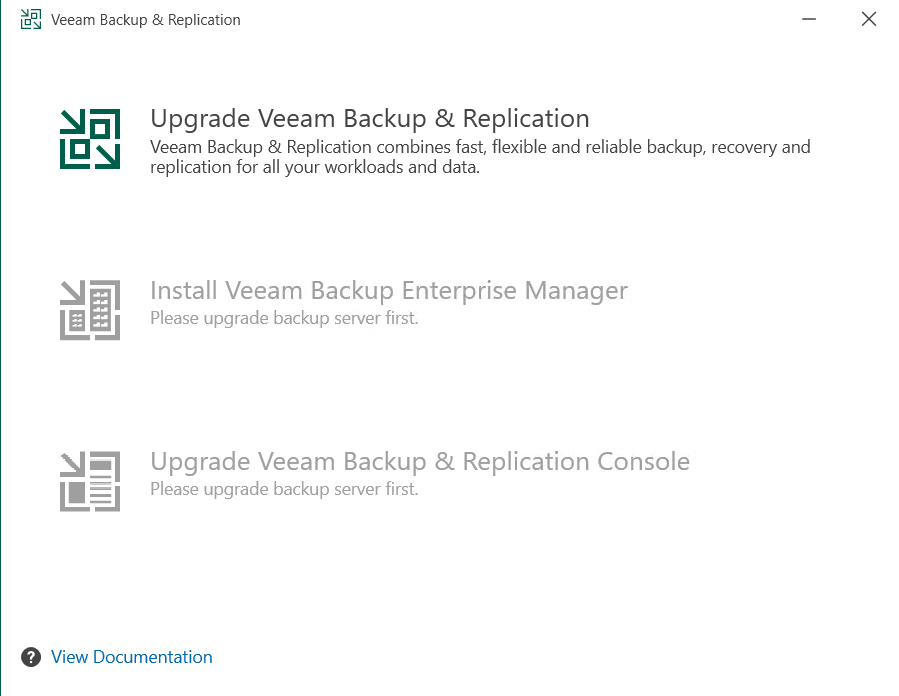
将下载的 12.3.2.4165 iso 挂载到需要升级的 VBR 主机上,执行 setup.exe 文件:
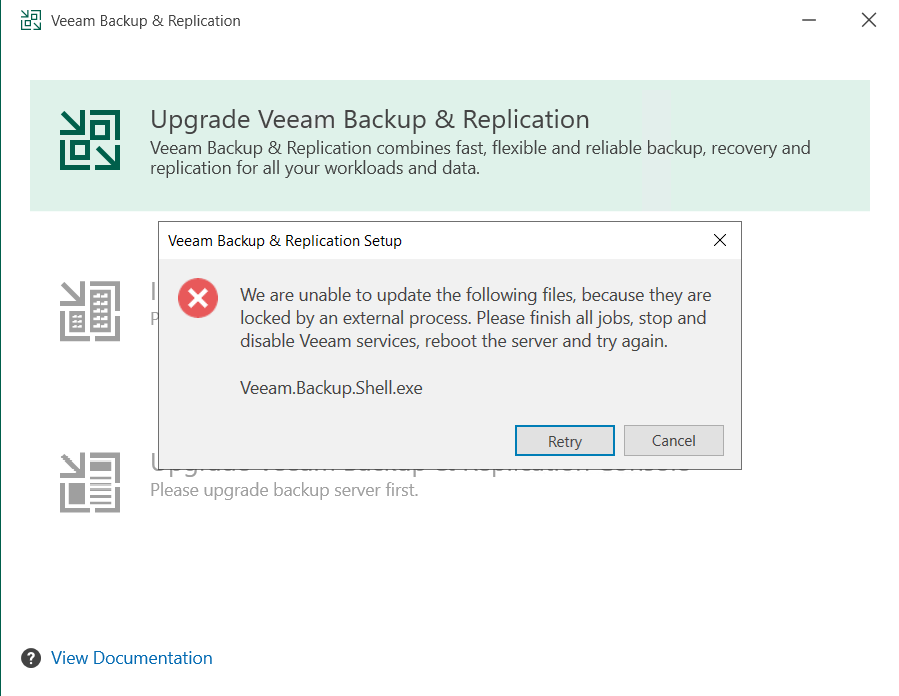
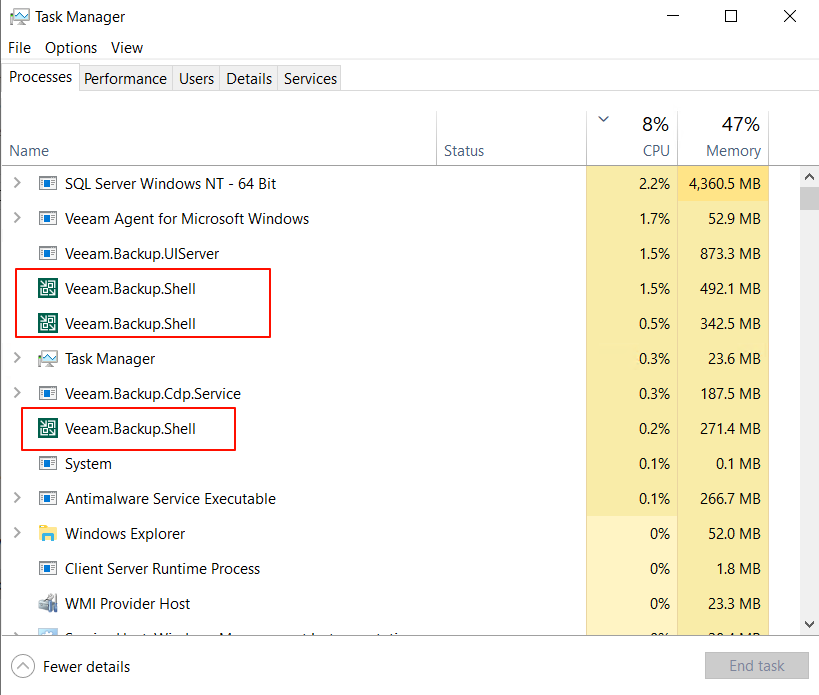
需要在任务管理器中杀掉已存在的进程:
继续执行:
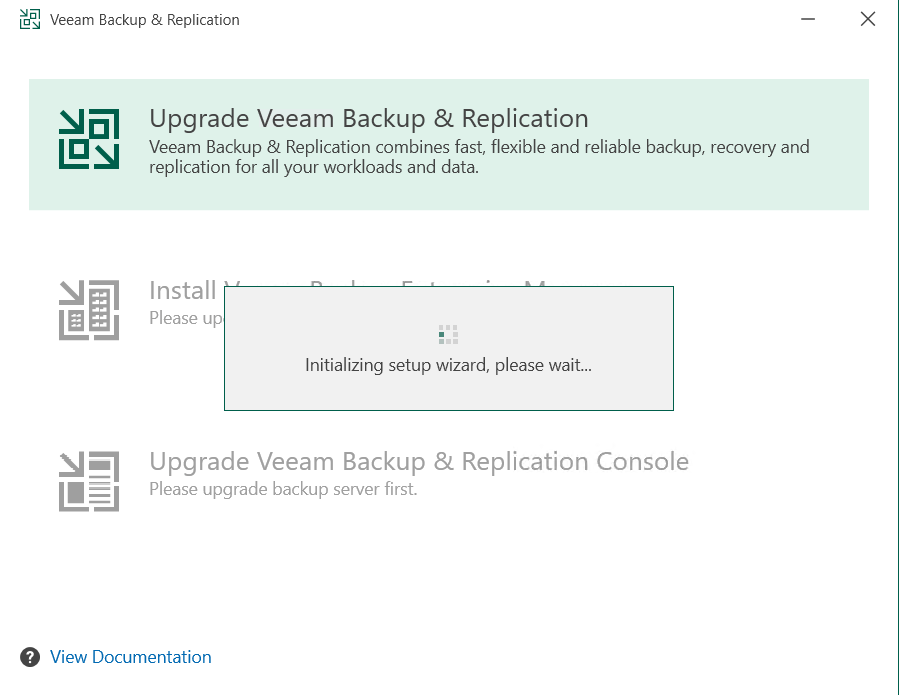
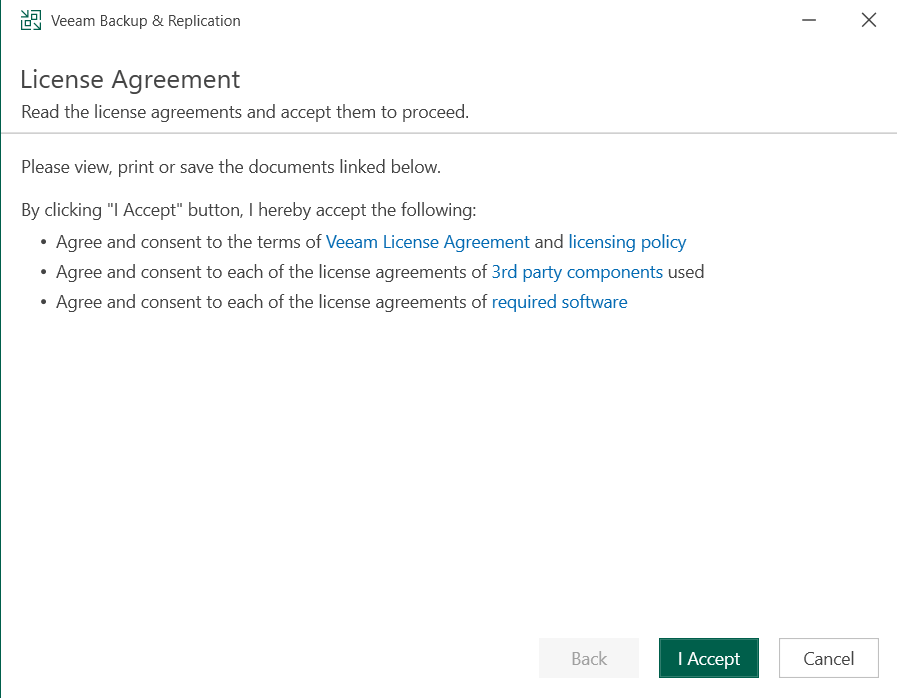
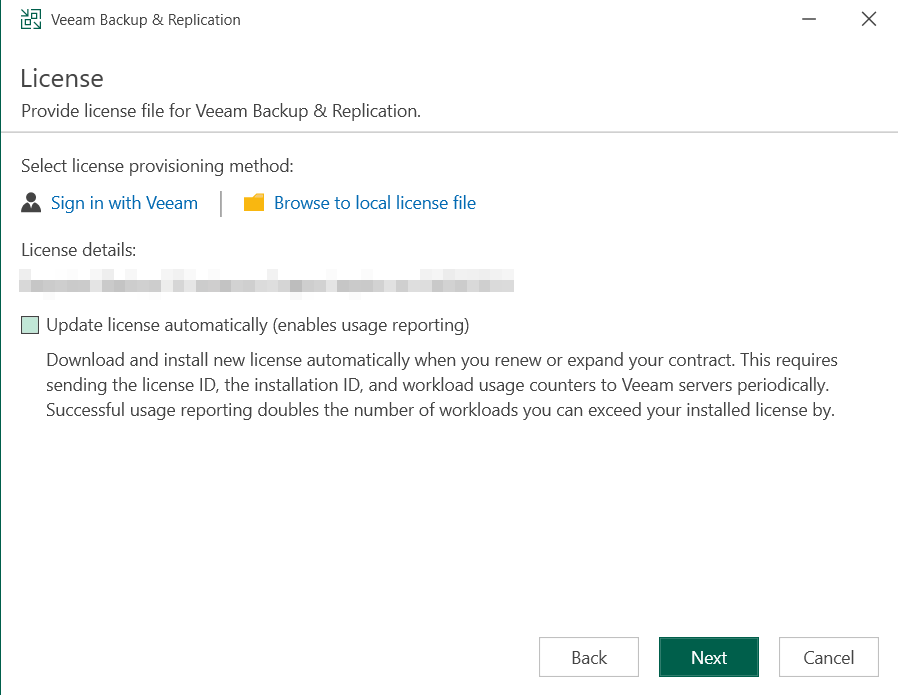
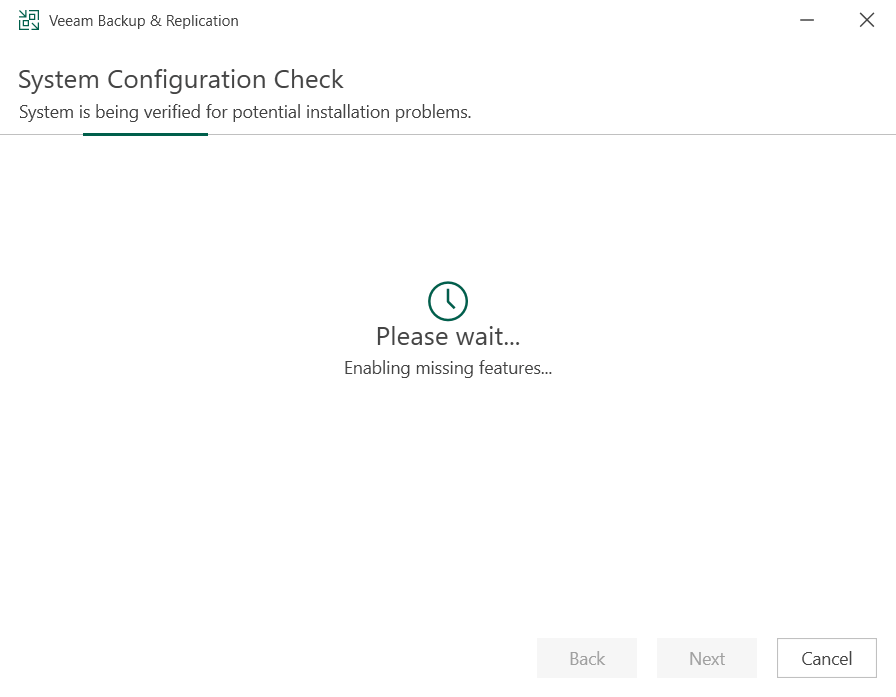
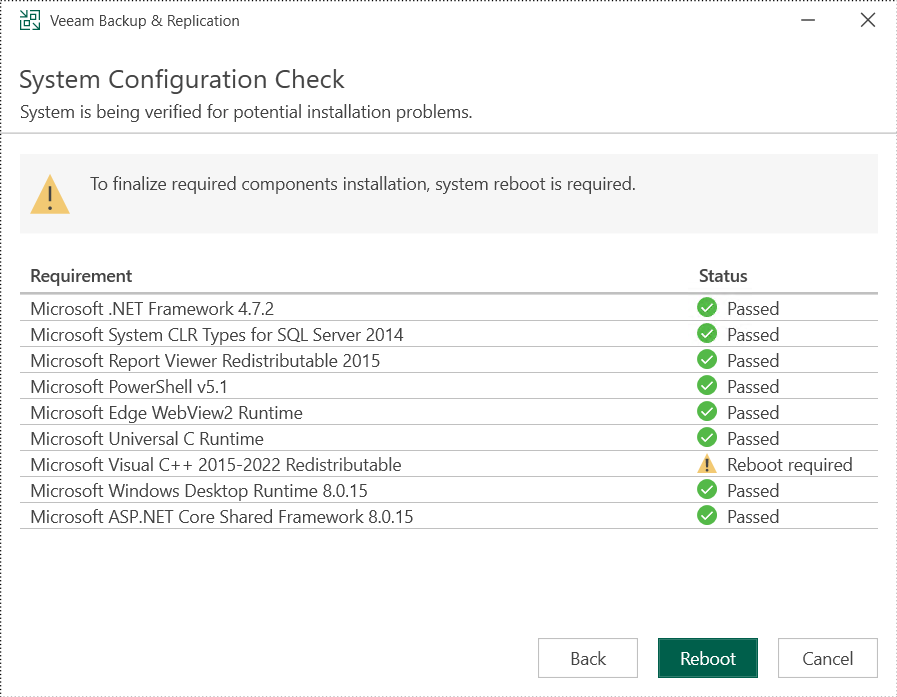
重启后,继续升级:
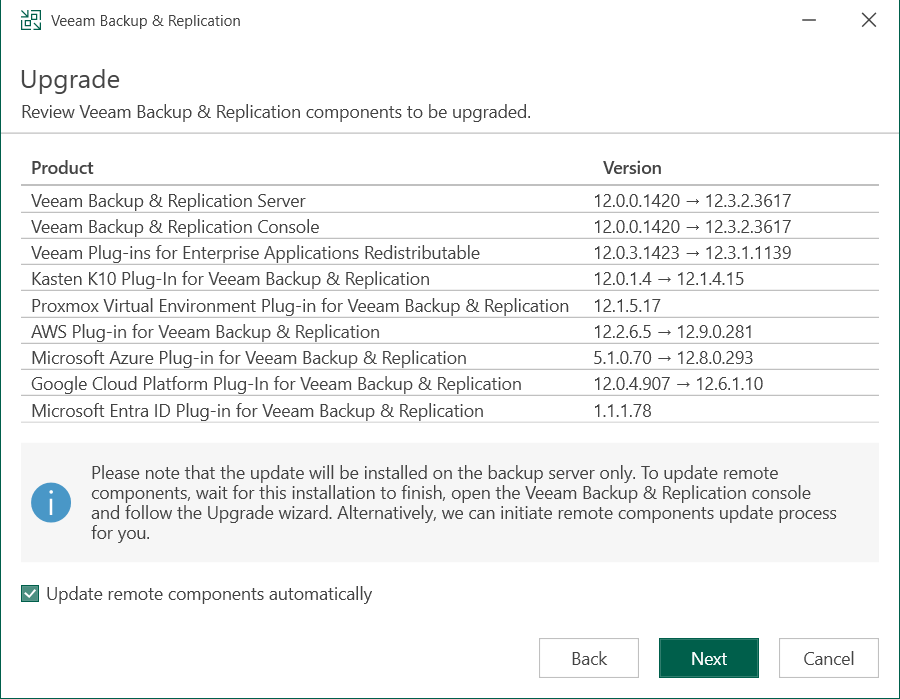
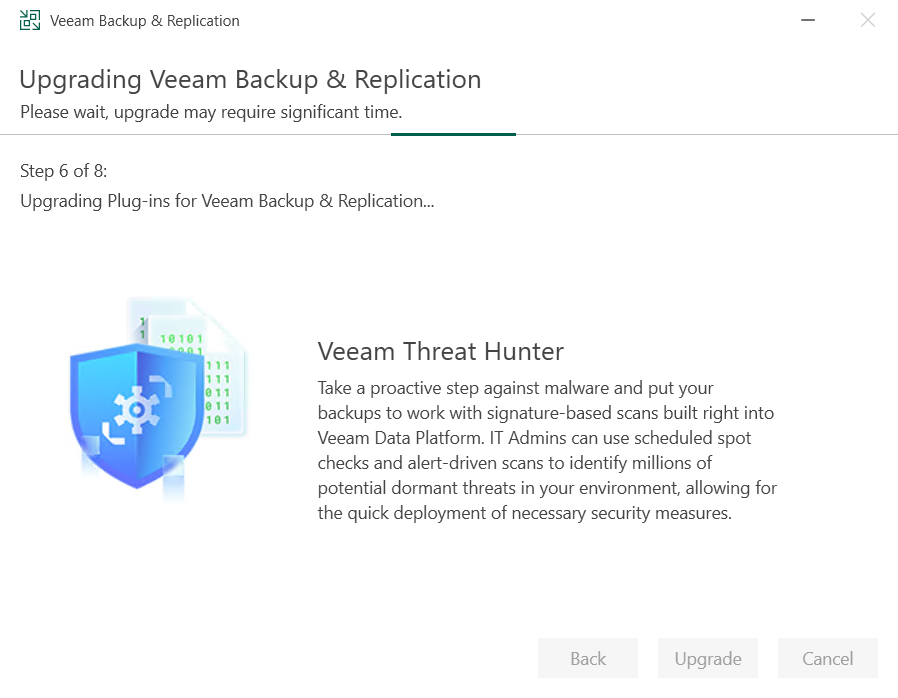
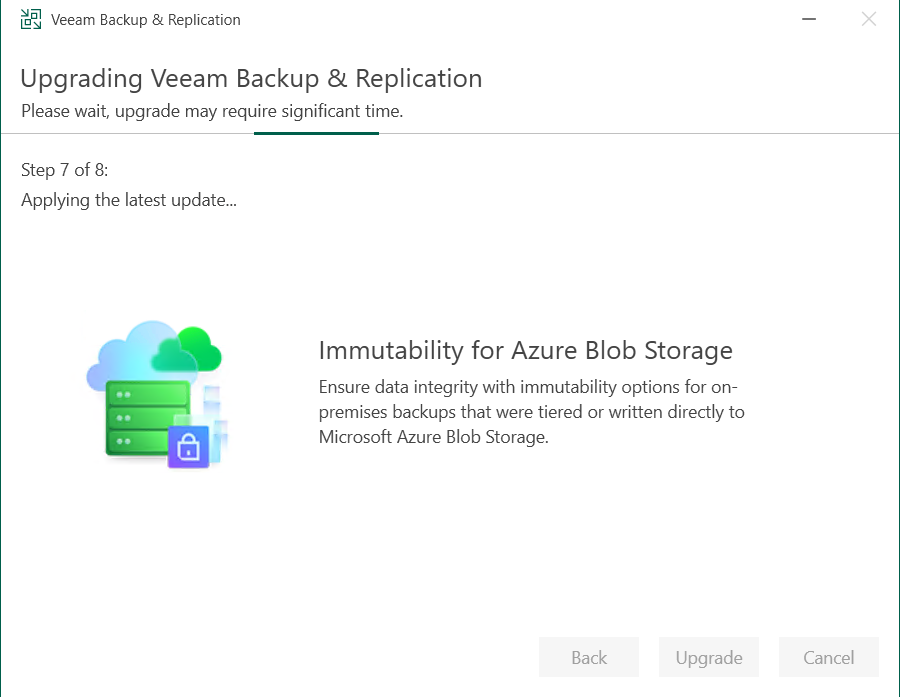
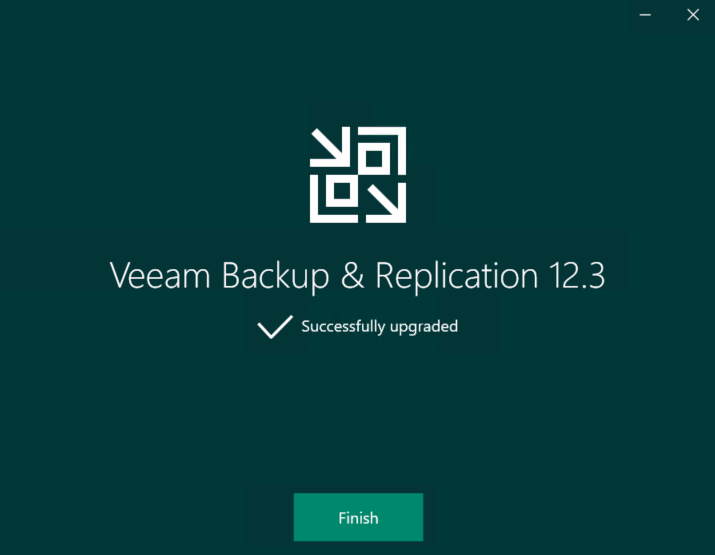
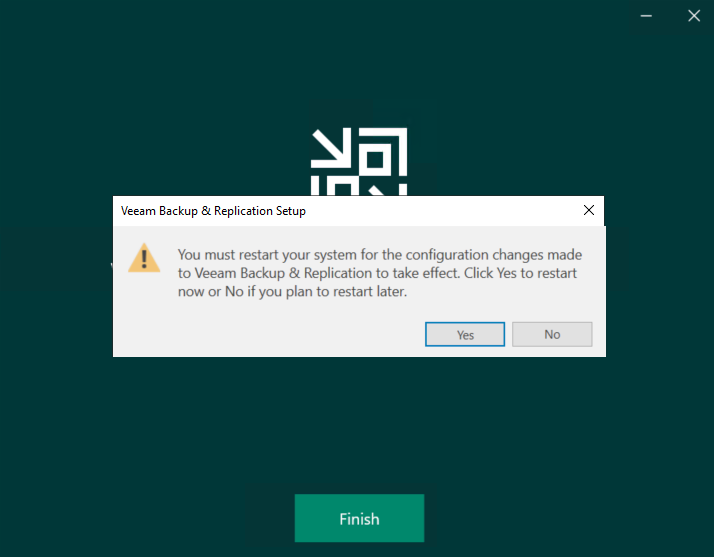
重启系统后,VBR 版本升级成功:
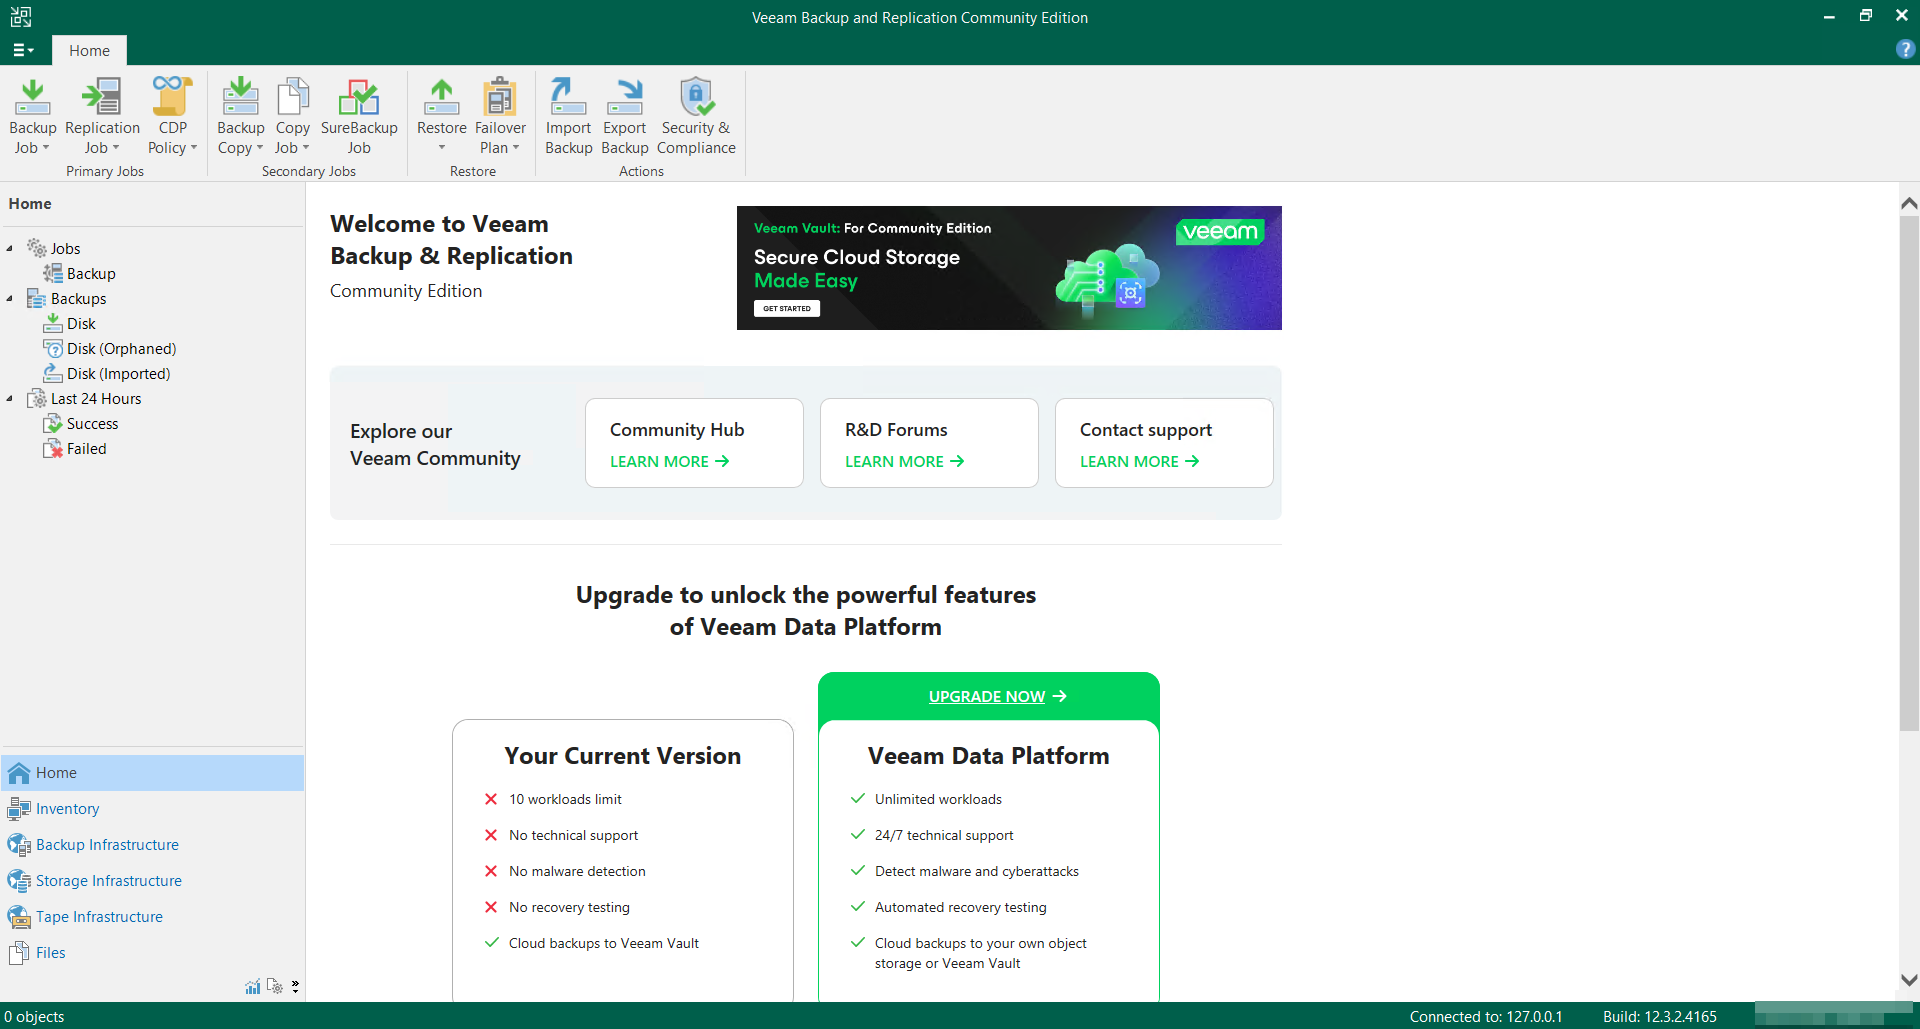
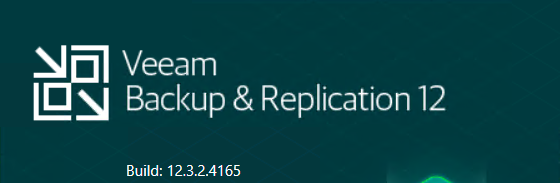
记得升级完之后,要把禁用的备份作业重新启用。
写在最后
针对高危漏洞,建议升级 VBR,防患于未然。
📚 推荐阅读:DBA 学习之路
如果这篇文章对你有帮助,推荐访问我的 Oracle DBA 系统学习站点,涵盖 100 天完整学习路线:
- 🔧 Oracle 安装部署 · RMAN 备份恢复 · Data Pump 数据迁移
- 🏗️ RAC 高可用 · DataGuard 容灾 · 多租户架构
- 🔍 故障排查 · 升级迁移 · GoldenGate 数据同步
最后修改时间:2026-04-19 15:24:53
「喜欢这篇文章,您的关注和赞赏是给作者最好的鼓励」
关注作者
【版权声明】本文为墨天轮用户原创内容,转载时必须标注文章的来源(墨天轮),文章链接,文章作者等基本信息,否则作者和墨天轮有权追究责任。如果您发现墨天轮中有涉嫌抄袭或者侵权的内容,欢迎发送邮件至:contact@modb.pro进行举报,并提供相关证据,一经查实,墨天轮将立刻删除相关内容。
